
 400-666-2563









 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “企业电脑数据防泄密软件” 相关的内容,主要有 老板慌了!工厂员工U盘拷走图纸?早用上电子厂防泄密软件就妥了!, 守护核心设计图纸资产!设计院防泄密软件选型指南与安企神方案!, 企业文档怎么防泄密?安企神数据防泄密软件介绍!, 屏幕偷拍泄密怎么防?安企神源头阻断拍照外传!, 商业秘密案件需要哪些电子证据?缺一样维权全盘皆输!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

1、老板慌了!工厂员工U盘拷走图纸?早用上电子厂防泄密软件就妥了!
"叮——" 离职交接那天,他工位上的U盘灯闪了一下。没人注意。三天后,竞争对手上架了一款新品,跟他走之前画的图纸,一模一样。
那工厂员工U盘拷走图纸?其实企业早用上电子厂防泄密软件就妥了——安企神系统!
它是一款专为制造型企业打造的终端数据防泄密系统,通过透明加密、外发管控、行为审计等多维度技术手段,帮助企业从源头堵住数据外泄通道。它已帮助客户减少95%以上的内部数据泄露风险,平均为企业挽回潜在经济损失数十万至数百万元,覆盖电子厂、机械厂、设计院等多个行业。
其核心手段如下:
1. 透明加密
文档在创建、保存的瞬间自动强制加密,无需手动操作。加密文件在公司内部电脑之间正常流通、编辑、打印,毫无阻碍;
但一旦通过邮件、网盘、聊天工具等渠道发到公司外网,文件自动变成乱码,彻底无法打开,从根本上杜绝了文件被带走后还能使用的可能。
2.防手机拍照
软件与电脑摄像头深度联动,当系统检测到有手机对着屏幕拍照时,立即自动锁屏并触发前置摄像头抓拍偷拍者面部照片。
同时软件自动截取当前屏幕画面,将偷拍画面与屏幕截图进行智能比对分析,快速锁定泄密人员及时间。双重证据链,让"拍照泄密"无所遁形,追查有据可依。
3.禁止程序发送文件
对微信、QQ、钉钉、邮箱、网盘等常用发送渠道进行全面管控。任何程序想要外发文件,必须先经过解密审批流程,由管理员授权后方可发出。
未审批的文件一律拦截,从应用层面卡死外发通道。即便员工想通过各种软件"曲线"外传,系统也能逐一识别、逐一拦截,确保每一份文件都"有名有姓"。
4.U盘管控
对所有USB存储设备进行精细化管控。可设置为:仅允许公司授权U盘使用、禁止一切U盘读写、或设置U盘只读不写。员工私人U盘插入电脑后无法识别或无法写入数据,从物理端口彻底封堵"拷走就跑"的老套路。
同时所有U盘使用记录自动留存,包括时间、设备、操作人,方便事后追溯审查。
5.禁止截屏
提供两种灵活方案:一是完全禁止所有截屏工具运行,从根源切断截屏可能;二是智能禁止,允许截屏非加密文件,但加密文件区域强行截屏时自动变黑或窗口隐藏,让截图变成"白纸"。
同时防OCR文字识别,即便截到也无法提取有效信息,双重防护让"拍照+识别"的泄密手段彻底失效。
数据是工厂的命脉,一张图纸、一份配方、一个客户名单,背后都是真金白银。它不是"亡羊补牢",而是"未雨绸缪"。与其事后追责、打官司,不如现在就把门焊死。
今天你不防泄密,明天竞争对手就替你"用"了你的核心技术。
责编:小雨
2、守护核心设计图纸资产!设计院防泄密软件选型指南与安企神方案!
一名结构工程师在离职交接的最后一周,把参与设计的全套商业综合体CAD图纸另存到本地,压缩后拖进个人网盘。三个月后,这套图纸出现在竞争对手的投标文件里,连标注习惯都没改。
设计院防泄密软件真正要回答的,不是“制度有没有写”,而是图纸到了设计师电脑上之后,还能不能管得住。答案的方向不在加一道审批,而在把加密、内容出口和操作留痕沉到终端那一层去。
一、风险不是没管,而是管漏在图纸落到终端后的哪一步?
设计院通常不缺“进门”的管控。域控管登录,PLM管调取权限,共享盘管目录访问。问题在于,这些手段管的是“从哪里拿”,管不到“拿到之后怎么动”。图纸从系统下载到本地终端的那一刻,管控就断了。
离职交接期是第一个断点。员工在岗时正常调图、正常另存,行为本身不异常;但批量拷贝、压缩打包、改名分卷,这些动作在终端上没有任何阻力。等图纸进了U盘或网盘,再回头查,往往连完整的操作时间线都拼不出来。
二、安企神的处理逻辑:不是给文件加一把锁,是把锁焊在终端和内容出口上
H3:只靠制度说“图纸不许拷走”,为什么在设计院执行不下去?
因为设计院的业务节奏不允许每一次正常协作都停下来走流程。图纸要在建筑所、结构所、机电所之间频繁流转,要发给甲方和审图机构,设计师不可能每存一次盘、每改一版图都手动点一次加密。
安企神的透明加密走的是驱动层,员工在CAD里新建、编辑、保存的瞬间,加密在后台已经完成,不需要多按任何一个按钮,公司授权环境内打开、修改、流转和普通文件没有区别;一旦被拷到U盘、拖进微信或上传网盘,接收方打开只有乱码。管住终端落地的第一层,不是让员工多做什么,而是让文件存下来的那一刻就已经在密态里。
H3:文件加密了,设计师把图纸里的参数复制成文字发出去,怎么拦?
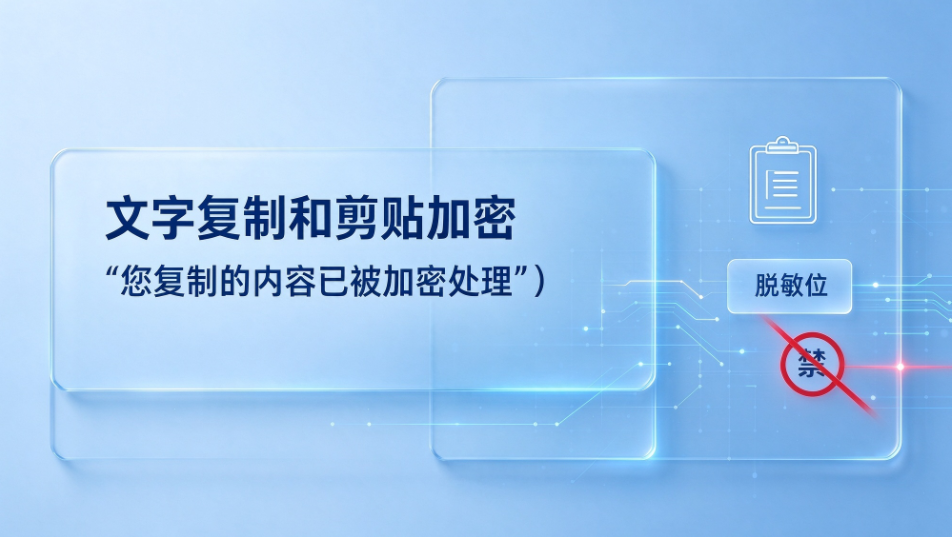
复制粘贴是设计院最容易漏的一条路。一段坐标参数、一行设备型号、一段设计说明,被选中、复制、粘贴到聊天窗口,整个过程不产生新文件,加密对这段文字没有落点。安企神的处理方式是在剪贴板这一层做脱敏:从加密图纸中复制的内容,粘贴出去只剩一句“您复制的内容已被加密处理”,同时禁止把文字直接从加密窗口拖拽到另一个程序。
H3:图纸被拍照、截屏、打印带出去,加密还能追得到人吗?
加密在文件层面生效,但拍照、截屏、打印输出的是一张图或一张纸,文件加密不会跟着走。安企神用的是水印覆盖多出口的方式:文档水印支持打印水印、文档发送水印、截屏水印、落地水印、复制移动水印五种类型,覆盖文件从产生到流出的完整链路。
水印不是在文件外面贴一个标签,而是把“谁在什么时候碰过这份图纸”编进画面和纸张里,给事后追溯留下一条能走通的路。
管控层 | 安企神的机制 | 设计院场景下的落点 |
图纸落地 | 驱动层透明加密,保存即密文,授权环境内正常编辑,外带变乱码 | 离职前批量另存、拷U盘、传网盘,文件离开终端即失控 |
内容碎片 | 复制内容脱敏为“您复制的内容已被加密处理”,禁止文字拖拽 | 参数、说明、设备型号被复制成纯文本发到聊天窗口 |
画面与纸面 | 打印、发送、截屏、落地、复制移动五类水印,含隐形点阵 | 拍照、截屏、打印带出的图纸,事后可解析操作人、时间、设备 |
行为留痕 | 文件新建、修改、复制、外发、拷贝按人/按文件双维度记日志 | 出了事能还原“谁、在哪台设备、什么时间动了哪份图” |
常见疑问
H3:设计院用的天正、多版本CAD和BIM插件,透明加密后会不会卡图或崩溃?
不会,安企神的透明加密走驱动层,文件在AutoCAD、SolidWorks等设计软件中创建编辑时由内核级驱动完成加密,不改变文件本身的结构,目标是在不拖慢大图纸打开和保存的前提下把密态维持住。
H3:已经给DWG设了CAD打开密码,为什么还需要透明加密?
CAD原生密码只做浅层防护,网上有成熟工具可以快速解除,员工把图纸转发出去之后,拿到文件的人很容易去掉密码。密码挡的是不知道密码的外部人,挡不住内部人员在授权状态下正常打开、另存、拷走。
H3:设计院外发图纸给甲方和合作单位是刚需,加密会不会把正常协作卡死?
卡死正常协作的往往不是加密本身,而是把“外发”和“内网使用”用同一套策略一刀切。设计院的图纸要在多部门之间流转,也要向甲方、审图、幕墙顾问交付,管控过严会直接拖慢项目节奏。
小编:小杨
3、企业文档怎么防泄密?安企神数据防泄密软件介绍!
企业里最容易被忽视的事实是:数据泄密很少以“惊天大案”的方式发生。它更像一根没有拧紧的水龙头,从某个没人注意的接口、某次随手的截屏、某条没有设防的网络通道,一点一点往外渗。真正让管理者后怕的,往往不是丢了什么,而是丢了之后连“从哪条路出去的”都说不清楚。
数据防泄密软件的价值,从来不在于把员工管死,而在于把企业数据离开终端的每一条路径,逐一看清楚、管到位、留得下痕迹。安企神在这一点上做的事很朴素:不追求概念上的宏大,而是把端口、屏幕、网络这三个最容易失守的出口,收进同一套可控的逻辑里。
U盘拷走整套图纸,蓝牙顺手传走一份报价单,光驱刻一张盘带出实验室,这些场景的共同点在于,数据离开的方式是物理端口。很多企业只盯住了USB存储设备,却忽略了串口、光驱、蓝牙、Wi-Fi同样是能走数据的“口子”。
安企神的端口管控逻辑,不是粗暴地“一封了之”,而是按设备类型和权限精细拆解。U 盘等存储设备可设置禁用、只读、只写、加密访问四种模式,保障键盘、鼠标等普通硬件设备正常使用不受影响;串口、光驱、蓝牙、Wi‑Fi 统一纳入管控体系,按需开放权限,使用结束后及时收回。
每一次插拔和文件拷贝都有日志可查,事后追责不需要靠“回忆”和“猜测”。对企业而言,这意味着数据从物理接口出去这件事,第一次变得可见、可限、可回溯。
比物理拷贝更隐蔽的,是“看一眼”就完成的泄密。员工用手机对着屏幕一拍,或者按一下截屏快捷键,文件没有拷贝、没有外发,内容却已经脱离了管控范围。事后想查“是谁拍的、从哪台机器拍的”,如果没有屏幕层面的留痕,基本无从下手。
安企神的做法是给屏幕加一层“身份绑定”。屏幕水印可以叠加包含用户信息、IP地址、时间等要素的半透明标识,全屏显示或只在指定应用程序上呈现,打开加密文档时自动出现、打开普通文件时不干扰。一旦发生拍照或截屏外泄,水印本身就是追溯线索,直接指向具体的终端和操作人。
同时,截屏行为本身也可以按策略管控:完全禁止,或者只拦截对加密文件的截屏,普通办公不受影响。屏幕是数据“被看见”的最后一环,水印让这一环从无据可查变成有迹可循。
数据不走U盘、不经过屏幕,还能顺着网络出去。浏览器上传网盘、程序私自外联、终端连上非可信网络,都是绕开物理管控的常见路径。网络管控的难点在于,企业既不能断网办公,也不能让每台终端对互联网“敞开大门”。
安企神的网络管控围绕“精准”展开。网站访问层面,黑白名单双向可用:黑名单一键屏蔽游戏、购物、已知钓鱼站和可疑网盘,白名单模式下只放行与业务直接相关的域名,其余一律拦截。
高危端口的管控则落到程序维度,管理员可以按程序、IP和通信方向设定规则,封禁已知高危端口,同时为必要业务保留最小化的放行通道。
三个网络层面的动作合在一起,效果是让数据出网的路径从“默认放行”变成“默认审视” 。
数据防泄密软件最终要回答的问题,不是“能不能管住”,而是“管得是否合理”。管得太松,形同虚设;管得太死,业务寸步难行。安企神在这三道出口上的共同设计思路,是把控制粒度做细、把追溯线索留全,让该走的数据顺畅走,不该走的数据走不掉,走了的也能说得清。
如果您正在挑选企业数据防泄密解决方案,欢迎拨打安企神官方咨询热线:400-666-2563,支持七天免费试用,扫码即可领取安装包。
小编:小杨
4、屏幕偷拍泄密怎么防?安企神源头阻断拍照外传!
一张手机照片的成本,有时候比一整套安全系统还高。DLP拦住了邮件附件,U盘管控封住了拷贝通道,终端加密锁死了文件外发,数字世界里能想到的口子,基本都堵上了。但屏幕亮着,人坐在前面,手机举起来,零点几秒,客户名单、设计图纸、财务报表就跟着一张照片出了门。
安企神给出的答案不在数据层,而在终端屏幕本身:让摄像头变成哨兵,让水印变成责任书,让屏幕状态在必要时留下证据。屏幕偷拍泄密怎么防,下面这三个功能,各自封住一个口子。
“摄像头不只用来看会议,更用来站岗。”安企神的终端防拍照,逻辑很朴素:员工电脑接入摄像头,管理端开启策略,系统持续分析屏幕前方的画面。当识别到持机拍摄姿态、手机镜头反光等特征时,不是犹豫观望,而是在零点几秒内直接锁屏。拍摄动作刚起,屏幕已经黑了,照片来不及成形,泄露窗口被压到最短。
“水印不是屏幕上多一行字,是写进像素里的责任书。”再快的拦截也有边界。安企神的屏幕水印补的就是拦截之后的缺口:文字水印把姓名、工号、IP、时间铺在画面上,图片水印嵌入企业标识,二维码水印扫码即可还原身份信息。日常办公正常编辑不受影响,但照片一旦落到外部,这些半透明标识会完整地跟出去,谁拍的、什么时候拍的,一目了然。
真正的底牌是点阵隐水印。肉眼几乎不可见,却在每一帧画面里嵌入了唯一的“数字指纹”,泄露发生后用解析工具可以直接提取电脑IP、计算机名和精确到秒的时间。
“屏幕监控不靠盯人,靠让该看见的时候看得见。”防拍照和防水印都在处理“已经发生的动作”,屏幕监控解决的是“动作发生之前的判断依据”。安企神提供实时屏幕画面,支持16个同屏巡检,管理者不需要逐台走到工位,异常终端一键放大就能核查。历史屏幕快照和开机自动录像留存的是一段时间内的画面轨迹,事后回溯有据可查,远程取证不需要下载等待。
这套监控的价值不在于“监视每个人”,而在于让涉密岗位的屏幕状态成为可审计、可复核的对象。日常不打扰,需要时拿得出,配合防拍照的即时日志和水印的溯源信息,三条线汇成同一个结论:屏幕偷拍泄密怎么防,最终靠的不是某一个功能多强,而是拦截、溯源、审计三个环节彼此咬合,不留断点。
安企神把防线前移到终端屏幕,用技术做那道门锁,而不是用制度做那把悬着的剑。研发图纸、客户资料、财务数据、外包驻场人员接触的敏感界面,凡是“亮在屏幕上就可能被带走”的场景,都是这套机制该出现的地方。屏幕偷拍泄密怎么防,答案不在事后追悔里,在拍摄发生之前就已经落下的那道闸里。安企神软件官网电话:400-666-2563
小编:小杨
5、商业秘密案件需要哪些电子证据?缺一样维权全盘皆输!
一个跟了四年的核心员工提离职,两个月后,他去了竞争对手那里,带走的还有我们花了三年打磨的报价模型和客户分级名单。法务说可以告,商业秘密侵权,证据链拉起来。
我让IT去导数据,结果呢?文件确实被人拷走过,但记录只到“某台电脑某天有过复制动作”,谁拷的、拷了哪份、拷去了哪里,一概对不上。那段时间我反复问自己一个问题:商业秘密案件需要哪些电子证据?后来我才明白,不是“有没有记录”的问题,是“记录能不能串成链”的问题。缺任何一环,维权就是全盘输。后来我接触了安企神软件,才把这件事想透。它围绕文件的“全生命周期”设计了三条记录线,正好对应商业秘密案件中最要命的三类电子证据。
出事之后我最懊恼的,不是有人偷文件,而是我连“谁在什么时间动了哪份文件”都说不清楚。
安企神的文件操作记录,做的就是把“动作”钉死在日志里。新建、打开、修改、保存、复制、移动、重命名、删除,每一个动作都精准绑定操作人员、终端设备、操作时间和文件路径。没有这条轨迹,你连“侵权人实施了获取行为”这一层都证明不了,后面损失赔偿根本无从谈起。
我后来复盘,那个员工大概率是通过个人邮箱和网盘把资料分批倒出去的。但我们的邮件系统只记了“某人某时发了一封邮件”,附件名、文件大小、收件人是不是外部地址,统统没有。
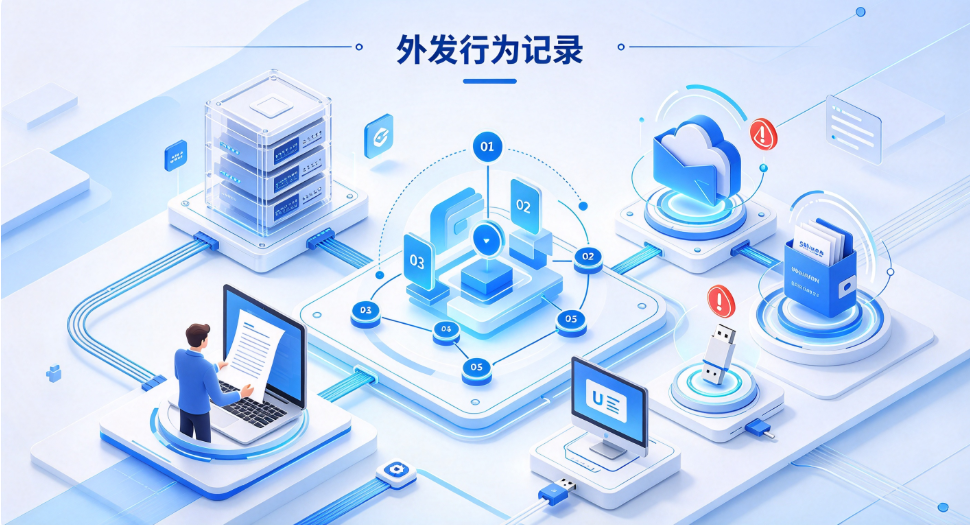
安企神的外发行为记录,把邮件、即时通讯、网盘上传这些通道全部纳入记录范围。员工尝试将内部文件发送到外部时,系统自动记下发送时间、使用渠道、文件名称和接收方信息。
确需外发的,走审批流程,谁批的、发给谁、什么时间、哪份文件,外发审批日志全留底。如果有人试图绕过管控,阻断日志里会留下被拦截文件的名称、路径、尝试时间和责任人。
在法庭上,“文件从内部流到了外部”这个事实,靠的就是这一条一条的外发记录来闭合。外发记录缺了,你只能证明文件“存在过”,证明不了文件“流出去了” 。
说实话,我一开始也没想到聊天记录会这么要命。那个员工在离职前一个月,用微信和外部的人频繁沟通“资料整理”和“交接”,但公司没有任何留痕。等他走了,手机一清,什么都拿不出来。
安企神的聊天审计记录,覆盖微信、QQ、企业微信、钉钉的实时聊天内容,审计信息包括终端计算机名称、发送接收者详情、聊天内容和审计时间,精确到秒,并配备实时屏幕截图。商业秘密案件中,聊天记录往往是证明“明知”“恶意”和“传播范围”最直接的证据。缺了这一环,你即便证明了文件被拿走,也证明不了对方是“拿去用”还是“不小心存了”,定性都会打折扣。
总结
回过头看,安企神三者叠在一起,才是一条能拿到法庭上用的证据链。缺了文件操作,你找不到人;缺了外发,你找不到出口;缺了聊天,你找不到上下文。任何一环断掉,维权就不是“少赔一点”的问题,是根本打不下去。
如果你也在管着一家有核心资料的公司,我的建议很直接:别等出了事再让IT去翻日志。现在就花半天时间,把这三类电子证据的留存机制建起来。
安企神软件支持7天免费试用,官网咨询电话是 400-666-2563,顾问会根据你的终端规模给你出方案。
小编:小杨