
 400-666-2563









 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “数据安全防护措施有哪些” 相关的内容,主要有 数据安全防护措施有哪些?五个超靠谱的防护措施分享,小白来学!, 数据安全防护措施有哪些?别踩坑,安企神软件保姆级清单来了!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

1、数据安全防护措施有哪些?五个超靠谱的防护措施分享,小白来学!
如果把企业数据比作一栋大楼里的珍贵藏品,那么数据安全防护就是给这栋大楼安装的各种安保系统。
那数据安全防护措施有哪些?今天,我们就用"大楼安保"的比喻,来理解安企神软件的五个核心防护功能。

一、禁止访问指定网站——大楼的"门禁系统"
想象一下,你的大楼里存放着珍贵藏品,但大门却对所有人敞开,谁都能进来逛逛,这显然不行。
它的"禁止访问指定网站"功能,就像给大楼装了一套智能门禁系统。管理员可以设定哪些"门"能开、哪些"门"必须锁死。娱乐网站、钓鱼网站、高风险下载站……这些"危险入口"全部被封堵。
二、禁止使用未授权软件——大楼的"设备准入检查"
大楼里如果允许任何人随意搬进设备,那后果不堪设想——万一有人搬进来一台带有窃听功能的设备呢?
它的"禁止使用未授权软件"功能,就像大楼的设备准入检查站。所有"设备"(软件)想要进入大楼使用,必须先通过管理员的审核,登记在册后才能放行。未经登记的"设备"一律被拦在门外,无法启动。
三、禁止程序发送文件——大楼的"物品出门审批"
珍贵藏品要运出大楼,总不能随便谁搬起来就走,必须经过严格的审批流程。
它的"禁止程序发送文件"功能就是这个道理。微信、网盘、FTP这些"运输工具"不能直接把文件"搬"出大楼。员工要外发文件,必须先到"解密窗口"办理解密手续,然后提交"出门申请",等负责人签字审批通过后,文件才能被"放行"。
四、禁止截屏——大楼的"防拍照系统"
去过博物馆的朋友都知道,很多展厅是禁止拍照的,因为照片一旦流出,藏品的细节就可能被复制。
它的截屏防护功能就像大楼的"防拍照系统"。它有两种模式:一种是"全面禁拍",任何拍照行为都不允许;另一种是"智能禁拍",你可以拍大厅里的普通装饰(非加密文件),但当你把镜头对准珍贵藏品(加密文件)时,画面会自动变黑,或者展品会被遮挡起来。
五、邮件防泄密——大楼的"信件管控中心"
大楼里有一个邮局,每天有大量信件进出。如果没有管控,任何人都可以把藏品的照片夹在信件里寄出去。
它的邮件防泄密功能就像给这个邮局装了一套完整的管控系统:每封信的寄送记录都被存档(邮件发送记录);信件只能寄往指定地址(指定发送地址);
对于信任的收件人,系统会同时附上密封版和开封版(白名单双附件机制);遇到紧急情况,邮局可以立刻关闭,一封信都寄不出去(邮箱禁用)。
你看,数据安全防护并没有那么复杂。安企神系统就像一个经验丰富的"安保总监",从门禁、设备准入、物品出门、防拍照到信件管控,五个环节环环相扣,为企业数据构建起一座固若金汤的"安全大楼"。
责编:小雨
2、数据安全防护措施有哪些?别踩坑,安企神软件保姆级清单来了!
数据安全防护措施有哪些,不是买没买防火墙,而是文件从员工手里到外部的那条路上,到底有没有设卡。很多企业的现状是:加密软件装了,U盘照样拷;权限设了,截图一拍照样走。防护措施之间是断的,数据就从断口处流出去。
问:透明加密到底“透明”在哪儿?员工会不会嫌麻烦绕过去?
答:透明指的是员工的操作习惯不需要改。文档在授权终端、指定账号下打开、编辑、保存,和平时一模一样;文件打开编辑就会加密,文件在公司正常打开,一旦文件外发离开公司环境就会乱码。
问:权限管控听起来像设密码,区别在哪?
答:密码管的是“进不进去”,权限管的是“进去之后能干什么”。安企神可以对同一份文档设置只读、禁止复制、禁止另存、禁止打印,按部门、岗位、密级下发不同策略。
多级管理员机制把管理权也分层:总部定规则,部门管自己的人和文件,人事变动权限自动跟着走,不留“人走了账号还在”的口子。核心逻辑是权限最小化,数据只对该看的人开放,而不是装好系统后所有人默认拿到最大权限。
问:禁了U盘,是不是键鼠也用不了?业务还要不要跑?
答:安企神的外设管控是按设备类型精细拆分的,不是一刀切封端口。管理员可以只禁用USB存储设备,阻断U盘和移动硬盘接入,键鼠等非存储类设备完全不受影响;串口、光驱、蓝牙、无线网卡按需纳入管控。
每一次插拔和拷贝动作后台都有日志,谁、在哪台机器、拷了什么、什么时候,一条线拉得清。
问:外发审批会不会变成卡业务的形式主义?
答:审批的价值在于把“一个人决定发不发”变成“该看到的人看到内容和去向之后再放行”。安企神的外发审批支持单级、多级、逐级流程,审批人看到的不是一条标题,而是文件内容和外发去向;聊天软件、邮箱、网盘、浏览器上传都在管控通道内,没批准就发不出去。
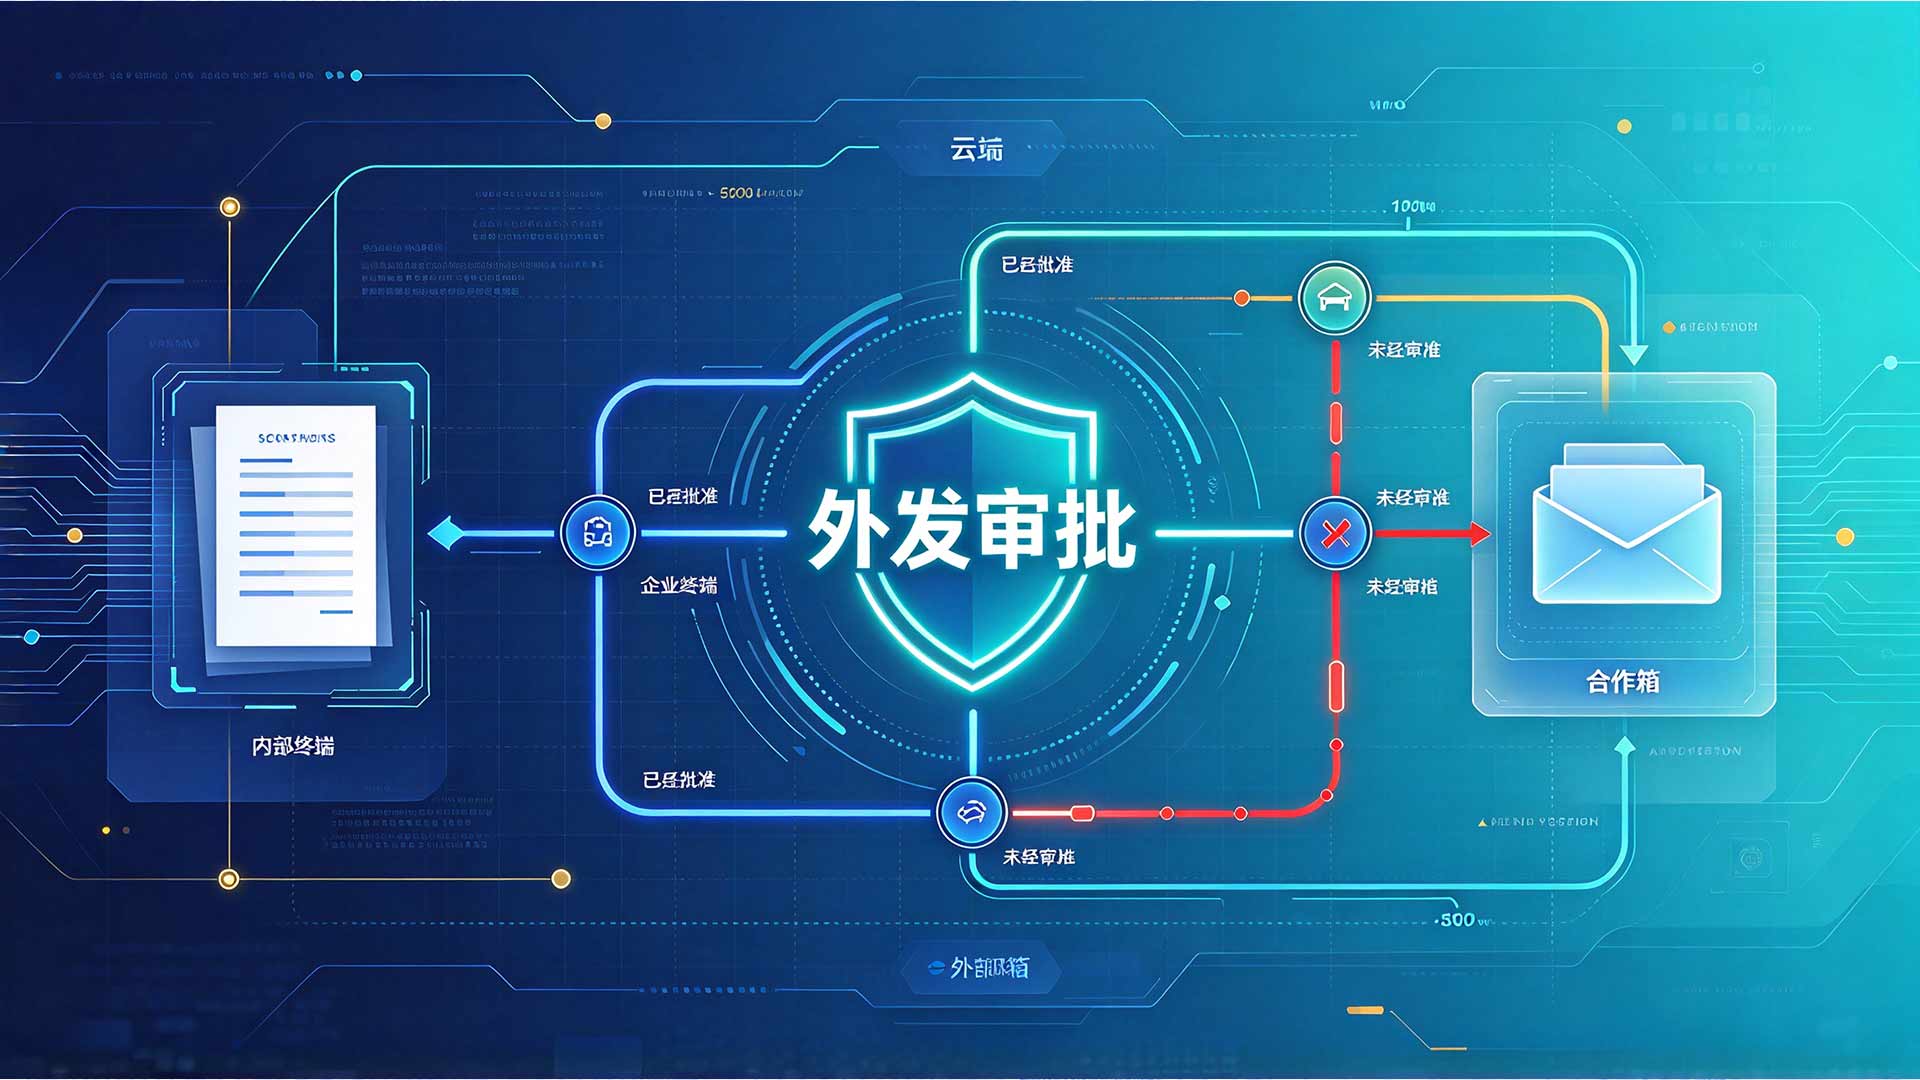
很多企业吃亏就吃亏在“加密一套、U盘一套、审批又一套”,策略打架,日志对不上。安企神把透明加密、权限管控、外设管控、外发审批做进一个平台,统一后台下发策略、统一日志汇总。
适用场景不需要,列举,凡是文件需要内部流通、外部受限的地方,这四个功能就是一条完整的链路:设计院的图纸在院内随点随开,出了院墙就是乱码;外贸公司的客户名单不能被随手拷进U盘带走;制造企业的工艺参数截屏发不出去;代码团队的外发申请有审批记录、有去向可查、有到期失效。
总结
数据安全防护措施有哪些,答案不在功能列表的长短,而在文件经过的每一个节点上有没有人、有没有策略在真正管着。与其继续用“出了事再查”的方式被动应对,不如用七天免费试用,扫码免费获取安装包。
小编:小杨