
 400-666-2563









 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “电脑合规审计软件” 相关的内容,主要有 怎么减少监控带来员工抵触情绪?一款合规工具打破猫鼠游戏!, 禁止违规操作!电脑合规审计软件的7大功能,让电脑合规合法, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

1、怎么减少监控带来员工抵触情绪?一款合规工具打破猫鼠游戏!
小林(运营主管): "你说咱公司装监控这事儿,群里又炸锅了。小张昨天直接在工位上把摄像头拨到一边,说'被盯着干活跟坐牢似的',还有几个同事已经在偷偷用私人手机聊工作了,这监控装了跟没装有啥区别?"
老周(IT经理): "我也头疼。上周查泄密,翻了三天录屏才找到源头,结果员工更反感了,说我们不信任人。其实我想说——不是监控有问题,是工具太'硬'了,没人告诉他们:你被保护了,公司也被保护了。要是有个东西,既能管住风险,又让人不觉得被监视,我第一个装。"
小林: "怎么减少监控带来员工抵触情绪?"
传统企业监控像什么?像一把没有刻度的尺子——量谁、量多少、量完怎么办,全是黑箱。员工不知道自己被"看"到了什么程度,管理层也说不清到底防住了什么风险。
于是,"猫鼠游戏"开始了:员工藏浏览器、换设备、用私人网络;公司加摄像头、装键盘记录器、层层审批——双方都累,信任归零。
但202X年的企业安全,早已不是"谁盯谁"的博弈。真正聪明的做法是:用规则代替猜忌,用工具代替人盯人,用透明换取认同。 安企神软件——它不是"监视器",而是一套有边界、有温度、有合规底线的终端安全管理系统。
下面,逐一拆解它到底怎么让"监控"变得让人服气。
一、网站和程序黑名单
管理员可自定义添加禁止访问的网站和禁止运行的程序,比如游戏平台、炒股软件、高风险下载站、未授权的外部工具等。黑名单策略支持按部门、按角色差异化配置,不搞"一刀切"。
更关键的是,员工在入职或策略更新时会收到明确告知——不是偷偷封,而是"亮规矩"。
二、实时屏幕、屏幕录像、屏幕快照(2-60秒可自定义设置)
管理者可实时查看员工电脑桌面画面,也可设定自动录像保存回溯,或按2-60秒间隔自动截屏快照。快照频率、录像时段、查看权限均可精细配置——比如只在工作时间段抓取、只对核心岗位开启全屏录制。
这不是"无差别偷拍",而是"有规则的留存"。一旦发生泄密或操作争议,一帧一帧都有据可查,既保护公司资产,也保护员工免受不白之冤。
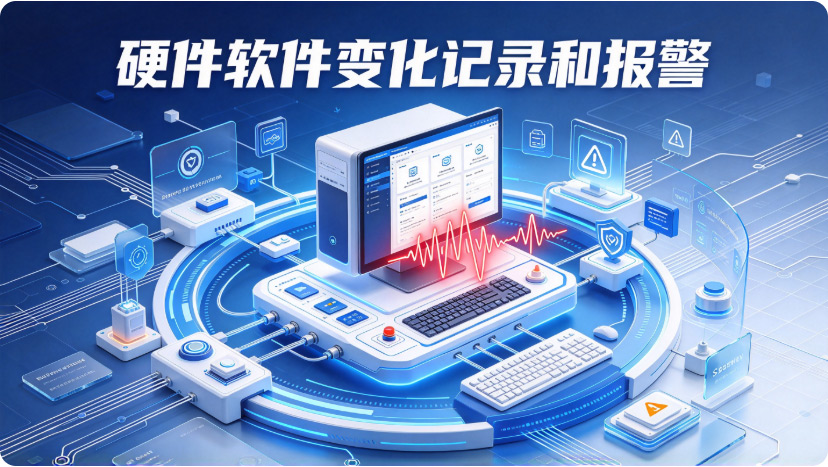
三、硬件软件变化记录和报警
员工电脑插了新U盘?装了未知软件?换了硬盘?系统会第一时间记录并触发报警通知管理员。所有硬件变动和软件安装/卸载行为均被自动采集、时间戳标记、可追溯查询。
这项功能不针对人,只针对"变化"——它像一道无声的门禁:谁动了什么,清清楚楚。员工知道规则,反而会主动规避敏感操作,而不是偷偷摸摸。
四、员工提问AI记录:具体提问词以及当时的截屏
当员工在终端上使用AI工具(如ChatGPT、豆包等)提问时,系统自动记录其输入的具体提问内容,并同步截取当时屏幕画面。
管理员可回溯:这个人用AI问了什么?是工作辅助还是在套取内部数据?提问词+截屏双重留痕,形成完整证据链。
五、实时流量监控和限制
实时监测每台终端的网络上传、下载流量,可按部门或个人设定带宽上限和流量阈值。一旦某人长时间占用大带宽(比如下载大文件、刷视频、P2P传输),系统自动限速或断流并告警。
这项功能解决了两个痛点:一是防止内部数据通过网盘、邮件大量外泄;二是避免个别人"吃光"带宽影响全员办公体验。规则公开、限制透明,员工不会觉得被"掐网",而是理解为"合理分配"。
行业背景
据《2025中国企业终端安全白皮书》显示,72%的数据泄露事件源于内部终端操作不当,而非外部黑客攻击。然而,同期调查表明,68%的企业在部署监控时未提前告知员工,导致团队信任危机。安全与体验的天平,正在失衡。企业需要的不是更"严"的工具,而是更"聪明"的工具。
它的五大功能——黑名单、屏幕、硬件报警、AI记录、流量管控——本质上构建的不是监控网,而是一张"可解释、可追溯、可申诉"的安全网。数字不会说谎:管得住风险的工具,才配得上人心。
责编:小雨
2、禁止违规操作!电脑合规审计软件的7大功能,让电脑合规合法
说实话,干审计这行最怕什么?
不是加班,不是改报告,而是客户财务数据从你这儿漏出去。
上周有个同行跟我吐槽,他们所一个实习生用U盘拷走了十几份客户报价单,离职后直接去了对家公司。这事最后闹得挺大,客户索赔、合伙人背锅、整个所的口碑都受影响。
今天说说电脑合规审计软件安企神如何让操作行为合法合规的。
安企神咨询电话:400-666-2563

一、安企神:
这玩意儿我用过半年,说几个最实在的功能:
1. 文件操作日志
谁什么时候打开了哪份审计底稿,改了哪几个数字,复制了一份到桌面,还是直接删除了——全记下来。
有一次我们怀疑某项目经理私下传文件,一查日志,凌晨三点他把一个客户的三年财报全拷到了移动硬盘,实锤。

2. 上网行为日志
不是监控你上班摸鱼,而是看有没有异常。
比如某员工突然频繁搜索“数据脱敏”“怎么写简历”这类关键词,系统都会记录。还有访问云笔记、外部网盘上传东西,也都记录。

3. 文件上传下载日志
这个对事务所特别有用。微信传文件、网页版邮箱发附件、FTP上传——只要是从你电脑出去的,时间、文件名、目标地址全在日志里。我们有个规定,对外发送带客户名称的Excel必须先审批,系统自动拦截没走流程的。

4. 文字复制剪贴、截屏日志
说个真事:有个员工为了给朋友帮忙,把一份税务筹划的核心数据一段段复制到微信里发出去。安企神直接记录了每次Ctrl+C的内容,连他截屏的图片都留了底。事后找他谈话,他都不知道怎么被发现的。

5. USB设备使用及文件操作日志
U盘、移动硬盘、手机(通过USB连电脑传文件)——谁插了、什么时候插的、拷走了什么文件、往里面写了什么,清清楚楚。我们可以设置白名单,只有领用的加密U盘才能用,其他的直接禁用。

6. 程序使用日志
哪天开了向日葵、TeamViewer这类远程软件?什么时候装了新程序?有没有偷偷运行破解版PDF转换器(那东西经常带后门)?全记录。

7. 文件打印日志
别以为打印出来就查不到了。谁打的、打的哪个文件、几页、哪台打印机、甚至打印时的电脑IP——全在系统里。我们遇到过把审计报告打到楼下打印店的情况,系统一查就定位到了。

最后说几句实在的
软件再好,也只是个工具。我见过花了两三万买了审计软件,结果三个月后因为没人看日志,泄密还是发生了。
建议你上系统之前先把规矩定清楚:
所有员工签《数据安全承诺书》
每天早晚各看一次异常日志
USB口该关就关,别心软
定期抽查截屏和文件操作记录
另外提醒一句,监控员工行为要合规,入职培训时就说清楚“公司电脑会被审计”,别偷偷摸摸搞。不然哪天员工拿《个人信息保护法》告你,反而被动。
好了,今天就聊到这儿。如果你对所里的文件安全心里没底,建议先找个软件试用版跑一周,看看日志里能发现多少“惊喜”——我敢打赌,你肯定会吓一跳。