
 400-666-2563









 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “外设管理” 相关的内容,主要有 涉密电脑能不能使用无线蓝牙设备?怎么防?30s带你了解!, 涉密电脑能不能使用无线蓝牙设备?安企神教您一套合规管控方案!, 什么是终端安全防护系统?总结它的七层防护功能,保证数据彻底安全, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

1、涉密电脑能不能使用无线蓝牙设备?怎么防?30s带你了解!
某科研单位一位技术员图方便,将蓝牙耳机连上涉密电脑听歌,结果机密数据被近距离截获——一个"耳机",竟成了泄密的"叛徒"。
那涉密电脑能不能使用无线蓝牙设备?怎么防?30s带你了解!
一、为什么涉密电脑绝不能用无线蓝牙设备?
涉密计算机一旦接入蓝牙、无线鼠标、无线键盘等无线外设,其辐射的电磁波就如同敞开的"信息窗口"。只要接收设备足够灵敏,攻击者便可远距离截获、还原敏感信息。
国家安全机关明确警示:严禁在涉密环境中使用各类蓝牙设备,涉密计算机投入使用前,应拆除或禁用蓝牙模块。
蓝牙信号可能被监听分析、设备可被静默强制配对、PIN码验证环节可被数据拦截——无线便利的背后,是触目惊心的安全深渊。
二、安企神软件:从源头堵住每一条泄密通道
依据《中华人民共和国网络安全法》第二十三条,网络运营者应当采取防范计算机病毒和网络攻击、网络侵入等危害网络安全行为的技术措施。 安企神软件正是这道技术防线的利器——
1. 外设管控
它不止盯着U盘,更将目光投向一切物理通道。蓝牙传输、光驱刻录、红外传输、串口并口、无线网卡乃至手机数据线,统统纳入管控版图。
禁用蓝牙可彻底斩断手机与电脑间的"无线偷渡",禁用光驱防止光盘泄密,禁用无线网卡迫使设备只走有线网络。十余种外设逐一封锁,织密全方位安全防护网。

2. 违规USB设备报警
当陌生U盘或未授权设备悄然接入,它瞬间拉响警报。系统通过弹窗、邮件、短信多渠道通知管理员,同步执行阻断动作——立即禁用该USB接口、锁定屏幕甚至断开网络连接。
离线期间的违规操作记录会在重连服务器后自动上传,确保任何"偷偷插一下"的行为都无所遁形,将泄密风险扼杀在萌芽之中。
3. USB设备白名单和黑名单
它用"黑白名单"机制精准把关。管理员将公司统一配发的加密U盘按序列号或硬件ID加入白名单,唯有合规设备方能正常读写;私人U盘、来路不明的设备则被黑名单自动拦截。
不同部门可分配独立白名单——财务部专用U盘、设计部高速盘各归各位。一句话:公司说谁能进,谁才能进,没认证的设备插上等于没插。

4. 针对U盘管控4种措施
它将U盘权限精细划为四档。禁止使用:彻底封死端口,任何U盘插入毫无反应,适合研发高管等核心岗位;仅读取:可从U盘拷入但禁止向外写出,防机密外泄;
仅写入:允许存档但禁止回读,防病毒入侵;允许使用:正常开放读写,适用于普通办公。四档按需切换,不搞一刀切。
5. USB使用记录
每一次插拔、每一次文件传输,它都留下完整"电子足迹"。插入时间、拔出时间、设备型号、序列号、使用人、拷贝的文件名与路径、操作方向——全部详细记录,且即使员工删除本地痕迹,系统日志依然完整保留。
发生安全事件时,管理者几分钟内便可定位到人、事、时间,为追责提供铁证如山的依据。
无线即风险,管控即安全。 蓝牙别连、U盘别乱插、外设别侥幸。用安企神锁住每一个接口,用制度堵住每一条缝隙。简单三件事,保住万份密。行动,现在就开始。
责编:小雨
2、涉密电脑能不能使用无线蓝牙设备?安企神教您一套合规管控方案!
关于“涉密电脑能不能使用无线蓝牙设备”,不少人的第一反应是“插上不用就行”或者“设备关了就不算连”。但保密这件事,恰恰不能靠“我以为”。无线键盘、无线鼠标、蓝牙耳机、USB无线网卡,这些设备与涉密计算机之间传递的信号,并不会因为“没在传文件”就自动消失。涉密电脑能不能使用无线蓝牙设备这件事,有没有一套不依赖个人自觉、能被策略锁死的答案?
安企神的做法,是把“禁止”从制度条款变成终端上不可绕过的执行动作。不靠反复叮嘱,不靠事后追责,而是在外设接入的那一瞬间,让风险根本进不来。
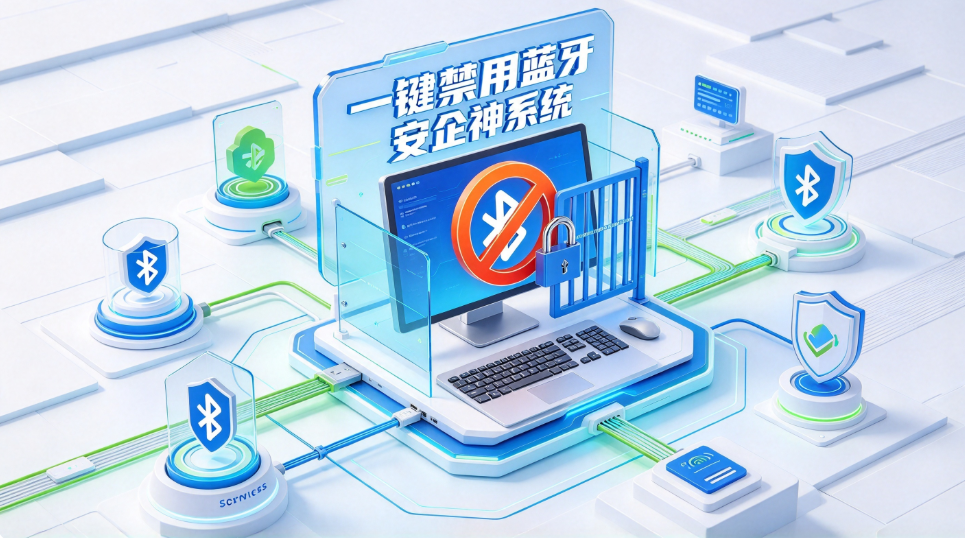
蓝牙的麻烦在于“隐蔽”。一个蓝牙适配器只有指甲盖大小,插在主机后面几乎看不见;一次配对可能只用了十几秒,文件已经出去了。
安企神在策略模板中提供了蓝牙设备的独立管控开关,管理员在后台勾选后,终端蓝牙功能即刻进入禁用状态,不需要逐台机器手动关,也不需要用户“配合执行”。更关键的是,这个开关不是“一刀切”的粗暴封堵。
如果说蓝牙是一条“短距暗线”,USB无线网卡和随身WiFi就是一条直通外部网络的“明道”。员工把一个小巧的USB网卡往涉密终端上一插,这台机器就等于绕过所有网络边界,直接站到了互联网面前。
安企神对USB网卡的处理逻辑,不是在联网之后去追,而是在识别环节就拒绝。管理员启用“禁用USB无线网卡”策略后,非授权的USB无线网卡插入终端,系统直接阻止其被识别和加载,设备管理器里根本不会出现可用的网络适配器。
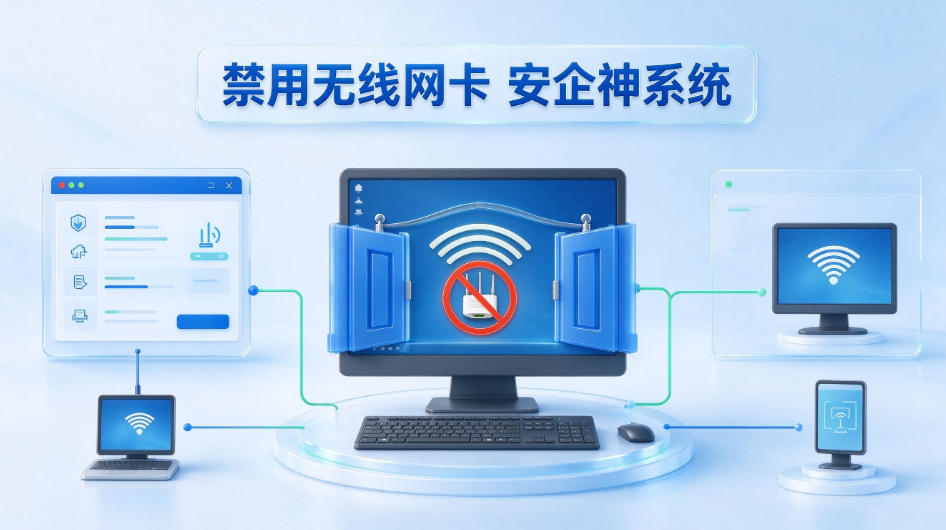
笔记本自带的无线网卡,是涉密终端违规外联最常见的入口。连上一个未登记的WiFi热点,或者把手机热点一开,数据就可能从一条完全没有经过审批的通道流动。很多泄密事件复盘时才发现,不是有人刻意为之,而是“顺手连了一下”。
安企神的无线网卡管控,把“能不能连WiFi”的决定权从使用者手里收回到管理员后台。启用“禁用无线网卡”策略后,终端无法通过内置无线网卡访问任何无线网络,只能使用单位规划的有线通道。
配合无线网络黑白名单机制,即便在必须保留无线能力的特殊场景下,终端也只能接入预先登记过的可信热点,陌生热点、手机热点、私接路由统统被挡在连接列表之外。这不是限制工作便利,而是把“哪条路能走、哪条路不能走”画清楚,让合规的人不必在模糊地带做判断。
涉密电脑能不能使用无线蓝牙设备?保密规范给出的界线是清晰的,任何具有无线连接功能的外围设备,都不应进入涉密计算机的使用场景。但这条界线的落地,不能只靠个人的“记得关”。
如果您正在为涉密终端的无线外设管控寻找可落地的方案,安企神软件咨询热线:400-666-2563,顾问可结合具体终端规模与岗位场景,提供针对性的策略配置建议。
小编:小杨
3、什么是终端安全防护系统?总结它的七层防护功能,保证数据彻底安全
“机事不密则害成。”——此语出自《周易·系辞上》,讲的是凡事若保密不当,必生祸端。古人两千年前的警告,今天读来依然如芒在背。
上周约一位老友吃饭,刚落座他就叹了口长气。他在一家设计公司做合伙人,前阵子核心设计稿被竞对原封不动地抄了去,连图层命名都没改。查来查去,最终发现是离职员工用U盘拷走了整份资料。
“我们也装了杀毒软件,也设了开机密码,怎么就不管用?”他问。
我说,你缺的不是围墙,是哨兵。于是,我给他拨通了安企神产品经理的电话,开免提,边吃边聊。以下对话,便是我整理出的核心内容。
安企神咨询电话:400-666-2563

一、什么是终端安全防护系统?
通俗说,它不再是那个只会“杀毒”的软件。过去的杀毒软件像小区门口拦车的保安,只看脸(病毒特征)。而数据安全防护系统,是给每份文件装上GPS,给每个操作装上监控,它不看你是谁,而看你做了什么。
以我们聊的安企神为例,它是拥有自主知识产权的民族品牌,核心代码完全自主编写,不依赖开源框架的“黑盒”组件,已获得数十项发明专利和软件著作权,在终端驱动、屏幕编码压缩、高效检索算法等关键技术环节实现自研突破,既保障了供应链安全,又能够快速响应国内用户的定制需求,体现了中国网络安全企业的技术自信和责任担当。
二、它能做什么?七层防护,层层咬合
电话里,产品经理用大白话列出了七大作用。我边听边用筷子蘸茶水记在桌上,擦掉前赶紧拍了下来:
1. 文件加密——出门上锁
设计稿、代码、合同,指定类型文件在创建时自动加密。离开公司环境打不开,拷走也没用。除非主管审批解密,否则就是一串乱码。

2. 外设管控——堵住U盘这个窟窿
USB口、光驱、蓝牙,通通可按需禁用。谁插了U盘、拷了什么、什么时候插的,后台一目了然。
3. 网络行为管控——看好大门
可限制只允许访问工作相关网站,禁止上传文件到个人网盘、私人邮箱。不是不让用网络,而是不让滥用网络。

4. 即时通讯审计——聊天记录也有用
企业微信、钉钉、飞书上的文件传输记录,系统自动留存。不是偷窥聊天内容,而是留下操作证据,出了问题有据可查。
5. 屏幕录像——回放功能
这不是实时盯着屏幕,而是遇到泄密预警时,可调取相关时段操作录屏,精准复盘:谁在什么时候做了什么操作,一清二楚。

6. 泄密追踪——精准定位
一旦敏感文件发生异常流转(比如被重命名、压缩、外发),系统自动告警,锁定文件路径和操作人。
7. 远程管理——统一布防
总部可一键下发策略、卸载软件、分发补丁,不用一台一台电脑去改设置。

三、它强在哪?三个优势,都是真功夫
朋友追问:“这么多功能,会不会卡电脑?员工反弹怎么办?”
对方笑了,说了三点:
1. 轻量化设计,感知不到存在
安企神的客户端占用资源极小,CPU占用常年低于1%,内存不过几十兆。员工几乎感觉不到它在运行,不影响设计软件、编译程序的流畅度。
2. 策略灵活,按需开锁
不是一刀切全部管控。设计部加密图纸,销售部只审计邮件,财务部单独设置审批流程。部门不同,策略不同。你甚至可以只开“审计模式”——只看不动,先摸清内部数据流向,再决定怎么管。
3. 防内鬼,也防黑客
它不仅对付内部疏忽,还能阻断勒索病毒的加密行为。异常批量修改文件时,系统会主动拦截并快照备份,避免数据被一键锁死。
四、尾声
挂掉电话,朋友把凉透的茶一饮而尽,说:“我回去就让他们试用。”
一周后他发来消息:试行七天,拦截了三次异常外发,堵住了两个离职员工的U口权限,老板看完审计报告后批了全公司部署。
数据安全这件事,说到底不是技术问题,是认知问题。古人有云“君不密则失臣,臣不密则失身”,放在今天的企业里,设备不密、流程不密,失的就是真金白银和多年口碑。
安企神这类系统,不是什么高深莫测的黑科技,它就是一套清晰、克制、不扰民的数字化纪律。它替你把住该把的门,也替你的员工挡下不该背的锅。
防人之心不可无,防的从来不是人,是那颗未经设防的疏忽。
编辑:小亮