400-666-2563




 售前热线
 微信咨询

电脑中了勒索病毒怎么办?千万别急着重装,这几个处理步骤很关键!
周一早上九点,小张像往常一样打开电脑,准备开始新一周的工作。
屏幕亮起的那一刻,他整个人都懵了——桌面上的所有文件图标都变成了一模一样的白色方块,每个文件夹里都多了一个名为“README.txt”的文本文档。
他颤抖着点开那个文档,上面赫然写着:“您的所有文件已被加密。
如需恢复,请在48小时内支付5个比特币……否则密钥将被销毁。”

小张的脑子“嗡”的一声——客户合同、设计方案、财务报表、项目源代码,全公司大半年的心血都在里面。
他想都没想,第一反应就是:重装系统!
一、出现问题:重装系统就能解决问题吗?
好在小张的同事老李是公司的IT主管,及时拦住了他。
“千万别重装!”老李说,“重装系统确实能把病毒清理掉,但你电脑里被加密的那些文件怎么办?
重装之后,那些文件还是打不开。”
小张这才冷静下来。
确实,勒索病毒的核心危害不是病毒本身,而是它把你的文件加密了。
重装系统只能清除病毒,但被加密的文件依然无法恢复。
二、分析原因:数据为什么这么脆弱?
小张的公司是一家做软件开发的小团队,几十号人平时各忙各的,没人专门管安全。
电脑系统补丁好几个月没更新了,员工收到邮件随手就点开附件,U盘随便插随便用。
小张想起来,上周他确实收到过一封写着“客户需求变更”的邮件,附件是个压缩包,他当时没多想就打开了。
三、那该怎么解决呢?
经过这次事件,公司上下都出了一身冷汗。
老李在全员会议上说了一句话,所有人都记住了:对付勒索病毒,最好的办法不是中了之后怎么救,而是让它根本中不了。
老李总结了几个关键措施:
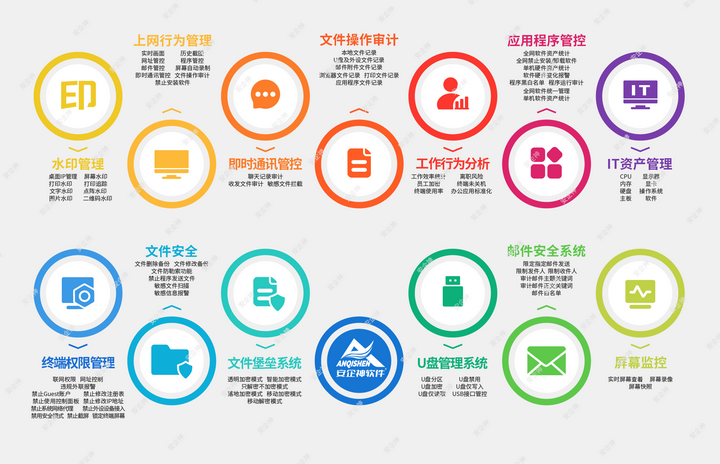
老李重点介绍了安企神的两个核心功能:
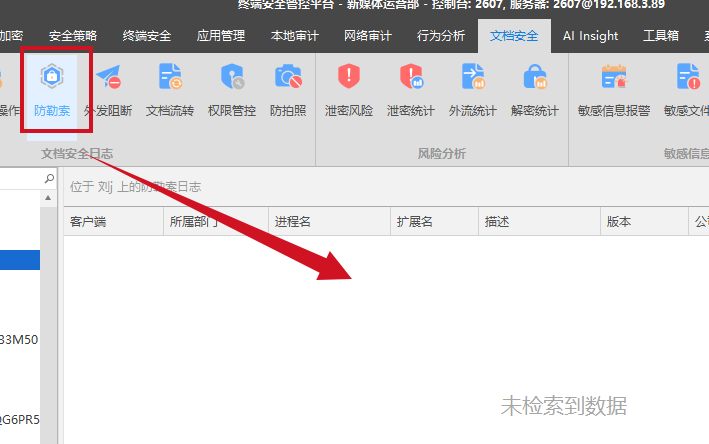
1.防勒索功能——让病毒加密不了你的文件
安企神软件的防勒索机制,不是等病毒来了再查杀,而是从文件层面直接阻断。
系统通过配置需要防护的文件扩展名和读取文件的授信进程来控制——只有白名单里的正规进程才能读写这些文件,非授信的进程(比如勒索病毒)一律禁止读写。
相当于给重要文件上了一把锁,勒索病毒根本碰不到。
更厉害的是数据保险箱功能——对受保护的数据进行隐藏与隔离,只有白名单进程才能看到和访问数据。
病毒连文件在哪儿都找不到,更别说加密了。
2.透明加密——就算文件被带走也打不开
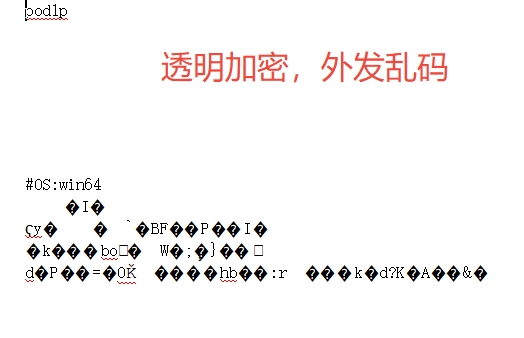
安企神软件的透明加密功能,采用驱动层技术,员工在公司电脑上新建、编辑、保存文件时,系统在后台自动强制加密,整个过程不影响员工正常操作。
但一旦文件被拷贝到U盘、通过微信QQ发出去、或者带到外部电脑上,打开就是一堆乱码,外人根本看不了。
这就是“内部畅通无阻,外部寸步难行”。
小张公司的这次经历,给所有企业敲响了警钟。勒索病毒不是“别人家的事”,它可能就在下一秒出现在你的电脑屏幕上。
与其中了之后手足无措、交赎金赌运气,不如现在就做好防护。
如果你的公司也在担心勒索病毒的威胁,不妨试试安企神软件。7天免费试用,先验证效果再全面铺开。
安企神软件——让数据安全,从被动应对变成主动防御。咨询热线:400-666-2563
小编:小杨