400-666-2563




 售前热线
 微信咨询

涉密计算机管理这样做!别让核心文件坐着私人邮箱溜出门
保密制度写在纸上容易,漏洞却总出在屏幕上。
一家研发的负责人吃过亏:他们一台存着核心方案的电脑,员工离职前用私人邮箱把文件发了出去,等客户接到竞品报价才反应过来。
你说亏不亏?涉密计算机看着安静地搁在桌上,里面的东西却可能随时走人。
不少人觉得"装了杀毒就够",可内部人员的有意外传,杀毒软件管不着。
所以涉密计算机管理,是一套组合拳,制度再严,也得有技术兜底。
管理要点(条条都要落地)
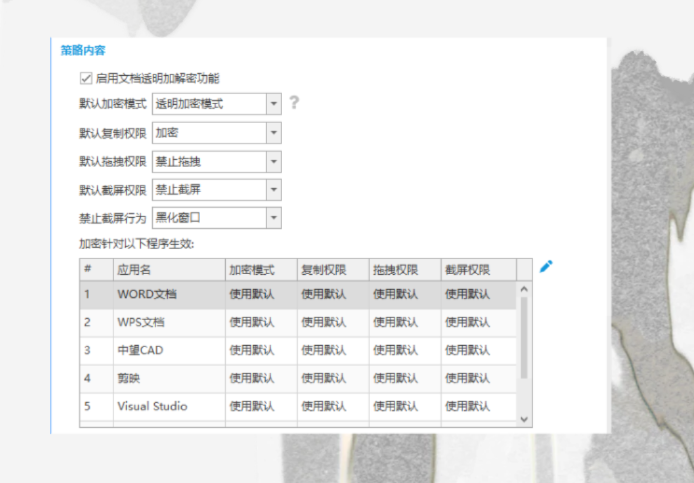
第一条 透明加密,文件自动上锁
文档创建即加密,在公司照用,离开环境变乱码。
系统给五种模式可选:透明、智能、只解密不加密、不加密、只读,按密级灵活配。
员工几乎无感,却从根上断了"带出去就能看"的念头。
第二条 安全区域加银行级算法
不同部门划不同安全区,甲看不到乙的文档,防越权。
底层用SM3这类银行级加密算法,破解难度极高。
等于给文件上了把硬锁,不是随便一个U盘能撬开的。
第三条 文件操作留痕
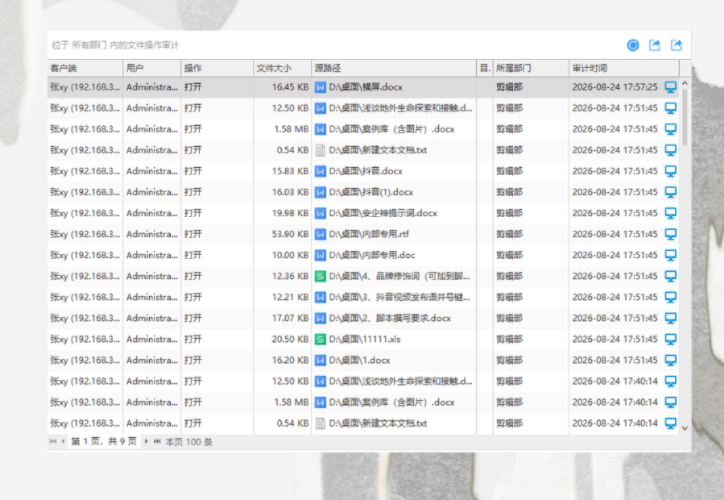
谁外发、谁拷贝,逐笔记录。
出事调记录,责任到人,不扯皮。
留痕本身也是震慑,知道"动一下都被记着",随手乱发的人就少了。
第四条 禁止截屏
两套方案:全禁截屏工具,或只禁加密文件截屏——截到加密内容画面变黑或窗口隐藏,拍也拍不到。
堵的是"手机一举就出去"那条最隐蔽的路。
第五条 禁止程序发文件
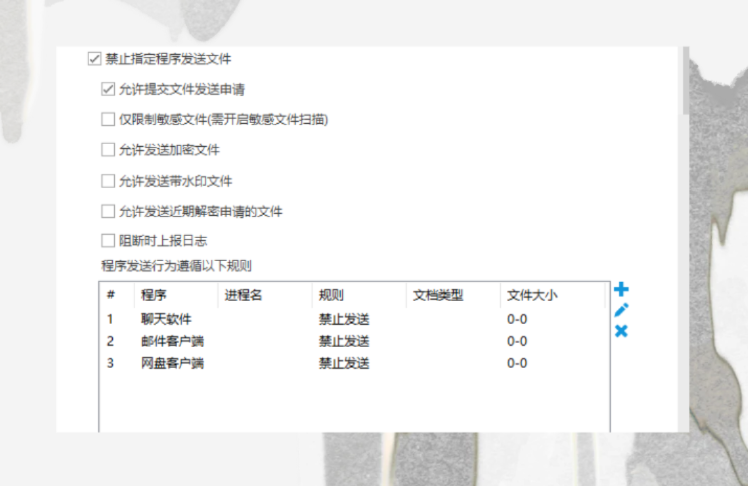
邮件、聊天等程序被限制发文件,外传通道从源头掐断。
想用软件把资料发出去,门都没有。五条凑齐,才是真正锁死。
价值:锁得全,才管得稳
那家研发上了全套后,再没发生过离职带走资料。
涉密计算机管理拼的是加密、权限、留痕、封堵一起转,哪块松了都不行。
技术兜底到位,保密制度才不是空话。
这事不必一步到位。
先挑密级最高的一两台机器做样板,跑一个月看拦截和留痕数据,再按部门分批铺开。
安企神这套支持先试用,用真实数据说服领导,推广才顺。
保密是细活,急不得也拖不得。
责编:小赵