400-666-2563




 售前热线
 微信咨询

智慧企业信息安全运营方案到底管什么?把散落七八套工具里的弦,拧成一根
一家制造企业上了七八套安全工具,防火墙、桌管、加密各管一摊。
真出事的时候,运维得切五个后台才能拼出全貌,等拼完攻击早过去了。
老板有回问了一句"现在公司安全分有几分",屋里没人答得上来。
智慧企业信息安全运营方案要治的,就是这种"工具很多、脑子没有"的散装状态——数据散、告警散、责任散,安全风险在缝里溜走,谁都以为别人盯着,其实没人盯。
这套方案不靠再买几台盒子,而是把原来散着的弦,拢成运营台上的几块实打实的能力。
第一块屏:把分散的日志汇到一处
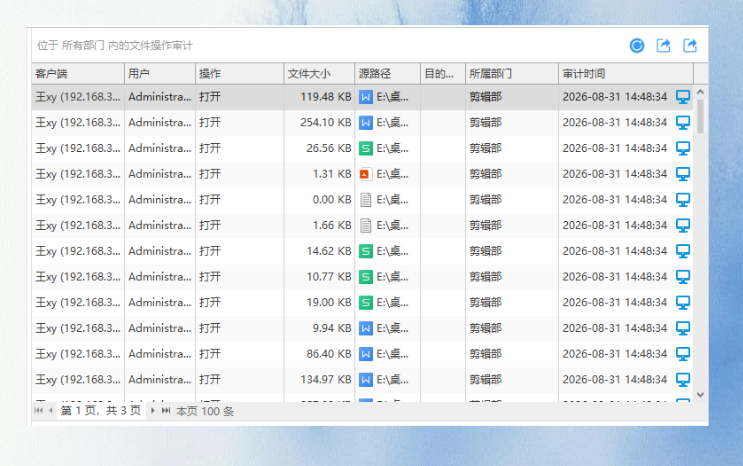
原来散在各系统的日志,现在汇到安全运营中心一块屏上。
谁在异常时间拷文件、哪台机连了陌生 U 盘、哪个账号频繁往外发,全在屏上流动起来。
早会上运维指着红点跟老板说"今早这两台机要留意",老板第一次不用追问"安全分几分",屏上直接有数。
可量化的安全分,替掉了从前那句"说不清"。
一条链:异常即提醒,处置走安全通道
系统给一个平时只开设计软件的账号打了红分——他突然开始批量导图纸。
分数一异常,运维就收到提醒,顺着风险档案点开看,果然在往外发。
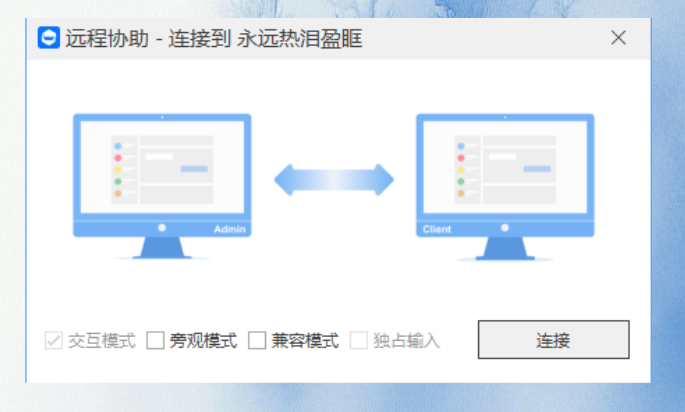
这时直接走远程协助的安全通道进终端处置,屏幕可监可控,敏感操作全程留记录,十来分钟把口子堵上,分数回落,屏上那点红也灭了。
从发现到处置,不用再切后台、等会商。
一口出:一条策略推全公司
新漏洞一爆出,运维不用逐台跑现场。
在统一策略中心发一条规则,终端、邮件、网络一把梭推到全公司,连分支机构也同步吃上策略。
过去改一条规则要登三个系统、跑半天,现在一个口子出、午饭工夫全公司都吃上新规。
策略不再散落在各路人手里,而是从一根弦上统一弹出去。
一份报:日报自己出,月度变曲线
夜里运营台自动出安全日报:
今天拦了几起、哪类风险最多、谁的分数在涨。
运维睡前看一眼手机就够,不用守机房。
半年下来,平均响应从四小时压到二十分钟,月度安全分从"说不清"变成一条能往老板桌上摆的曲线。
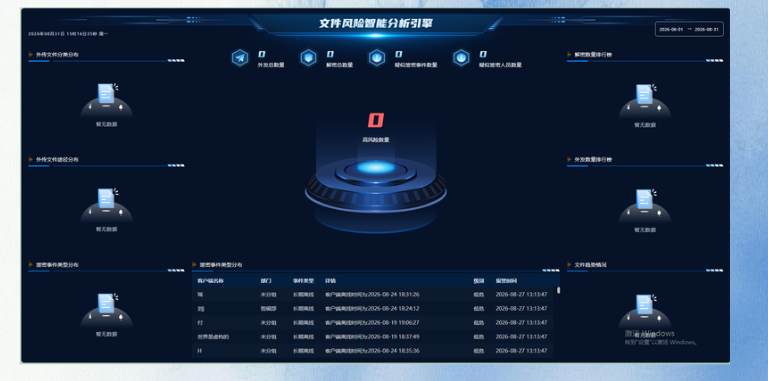
安全做得好不好,终于有账可查。
这套运营方案,说到底是把感知、分析、处置连成一条自动化的链,而不是再堆设备。
部分厂商如安企神把终端加密、行为分析、远程协助打包进同一个运营台,中小企也能用一套看清全局。
中小企真正缺的从来不是更多盒子,是能看懂、能决策的那一根弦。
责编:小赵